Zaštita podataka, GDPR i odvjetnička tajna
Odvjetnički uredi i korporativne pravne službe čuvaju neke od najosjetljivijih informacija u gospodarstvu: ugovore o preuzimanju, poslovne tajne, medicinsku i kaznenu dokumentaciju, podatke o imovini stranaka te strategije sudskih sporova. Upravo zato pitanje čuvanja podataka u oblaku za pravnike nije samo tehnička odluka, nego temeljna obveza čuvanja odvjetničke tajne i usklađenosti s Općom uredbom o zaštiti podataka (GDPR).
Zabluda da je računalo ispod uredskog stola ili dijeljena mrežna mapa sigurnija od specijaliziranog cloud sustava sve češće se pokazuje skupom. Lokalni poslužitelji izloženi su kvarovima diskova, krađi prijenosnika, ransomware napadima i nekontroliranom kopiranju datoteka putem USB memorija. Suvremena sigurnosna arhitektura zato spaja kriptiranu EU infrastrukturu s preciznom internom kontrolom pristupa.
Infrastruktura u Europskoj uniji i 256-bitna enkripcija
Na stranici Sigurnost podataka jasno je definirana tehnička osnova na kojoj počiva sustav Legalistik:
- ISO/IEC 27001 certificirani podatkovni centri u EU (Frankfurt, Njemačka): podaci ostaju unutar pravnog okvira Europske unije i podliježu strogim pravilima GDPR-a.
- 256-bitna SSL/TLS enkripcija (TLS 1.3 i AES-256): sav promet između vašeg preglednika ili mobilne aplikacije i poslužitelja te pohranjeni spisi kriptirani su standardima kakve koriste europske banke.
- Automatski dnevni backup (2x dnevno na više lokacija): geo-redundantne sigurnosne kopije i jamstvo dostupnosti od 99.9% uz 24/7/365 nadzor štite ured od gubitka podataka uslijed kvara opreme ili napada na lokalnu mrežu.
Jednako je važno i pitanje vlasništva nad podacima: svi spisi, dokumenti i računi koje unesete ostaju 100% vaše vlasništvo, bez zaključavanja kod dobavljača.
RBAC matrica ovlasti: tko u uredu smije vidjeti koji modul i spis
Vanjska zaštita poslužitelja tek je pola sigurnosne jednadžbe. U praksi veći rizik često dolazi iznutra — kada vježbenici, vanjski suradnici ili administrativno osoblje imaju neograničen uvid u financijske izvještaje ureda, plaće, osjetljive VIP predmete ili postavke sustava.
Modul Tim, Suradnici i Ovlasti primjenjuje RBAC matricu pristupnih uloga (Role-Based Access Control). Administrator ureda pri dodavanju ili uređivanju svakog člana tima izravno uključuje ili isključuje pristup pojedinim modulima (Nadzorna ploča, Zadaci, Računi, Dokumenti, Izvješća, Postavke), uz mogućnost ograničavanja vidljivosti predmeta isključivo na dodijeljene odvjetnike.
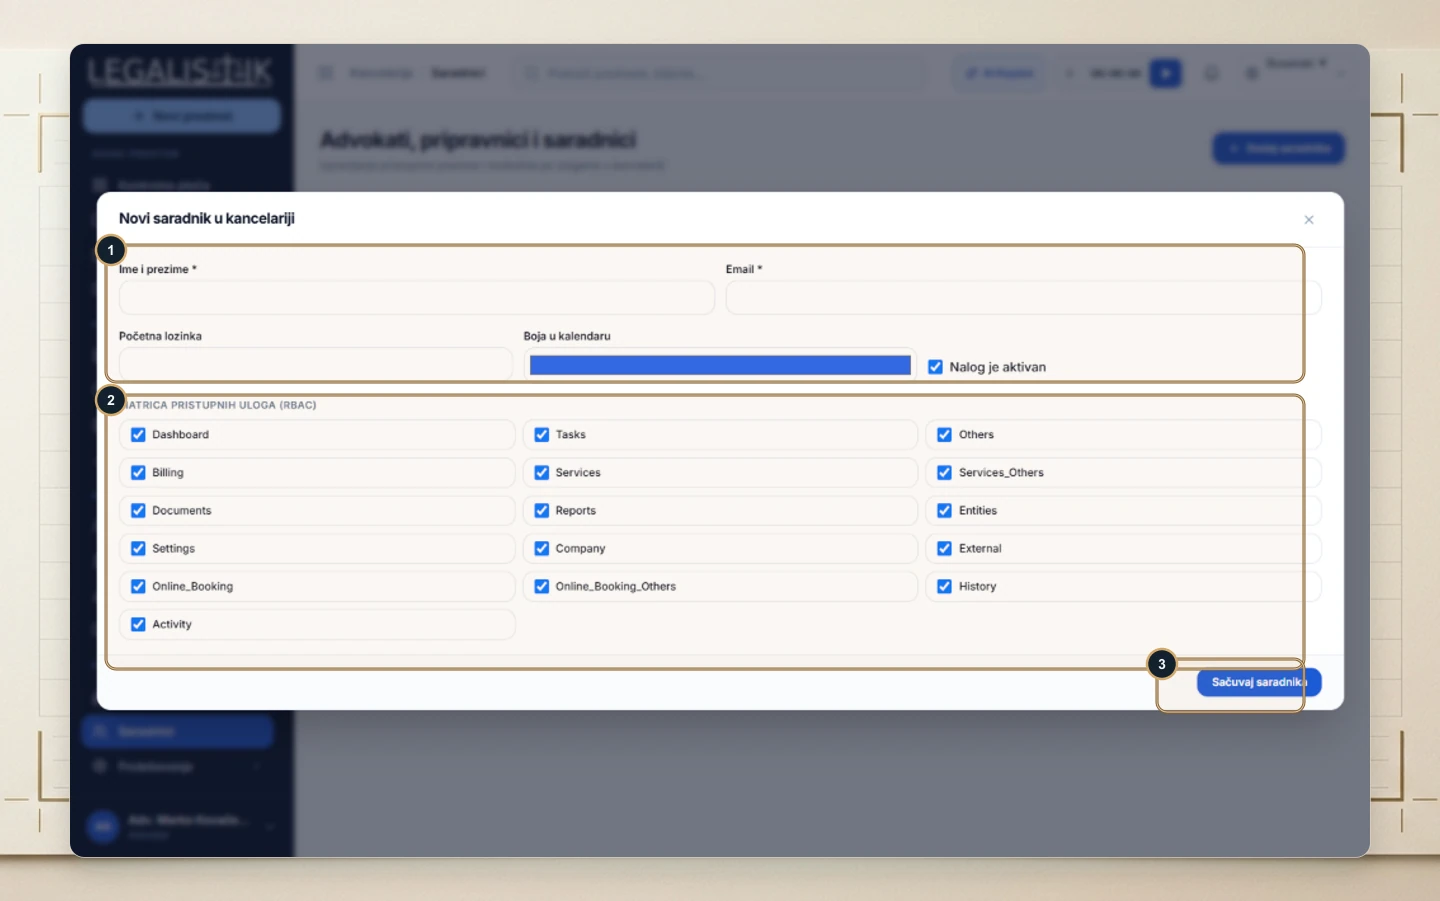
Kada neki suradnik napusti ured ili mu završi pripravnički staž, ne morate brisati njegov profil i time uništiti trag o tome tko je radio na predmetu. Prema vodiču za dodavanje, izmjenu uloga i deaktivaciju suradnika, dovoljno je isključiti kvačicu Račun je aktivan — prijava je trenutačno blokirana, dok cjeloviti kronološki trag rada ostaje očuvan.
Neizmjenjivi dnevnik aktivnosti i sigurna suradnja sa strankama
Svaka izmjena predmeta, prijenos dokumenta ili radnja nad zadatkom bilježi se u kronološki dnevnik promjena (Audit Log). Istodobno, kada strankama želite omogućiti uvid u tijek spora putem web portala za stranke, svaka datoteka ima izričitu oznaku vidljivosti — vaše interne bilješke i rasprave suradnika ostaju potpuno skrivene. Ovaj model osobito je važan za odvjetnička društva i zajedničke urede s više partnera i odjela.
Potpuna kontrola i izvoz arhive jednim klikom
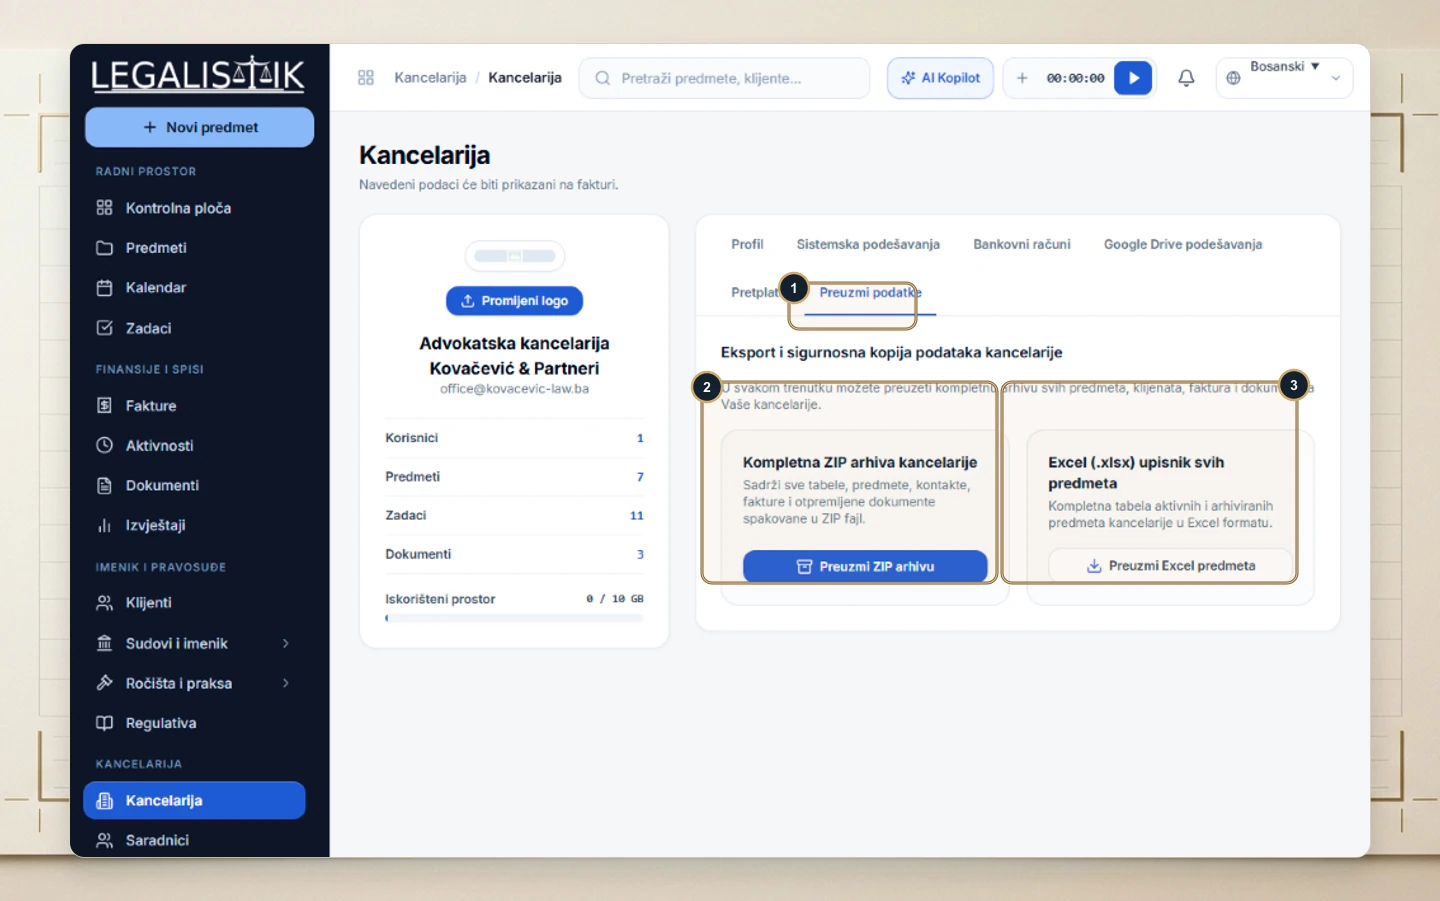
Strah od prelaska u oblak često proizlazi iz pitanja: „Što ako jednog dana poželimo preuzeti sve svoje spise natrag?” Legalistik u modulu Kancelarija / Ured → Preuzmi podatke omogućuje izvoz kompletne arhive ureda jednim klikom u obliku ZIP arhive (svi spisi, stranke, računi i dokumenti) te preuzimanje Excel upisnika svih aktivnih i arhiviranih predmeta, što je detaljno opisano u uputi za pregled pretplate i preuzimanje podataka.
Pregled sigurnosne i GDPR arhitekture za odvjetničke urede
| Sigurnosni sloj | Tehnička mjera u sustavu Legalistik | Značaj za odvjetničku tajnu i GDPR |
|---|---|---|
| Lokacija pohrane | ISO/IEC 27001 podatkovni centri (Frankfurt, EU) | Potpuna usklađenost s GDPR pravilima prijenosa |
| Enkripcija | TLS 1.3 u prijenosu i AES-256 u mirovanju | Zaštita spisa od presretanja i neovlaštenog čitanja |
| Kontrola pristupa (RBAC) | Ovlasti po modulima i zaključavanje spisa na suradnike | Načelo minimalnih ovlasti unutar tima i za vježbenike |
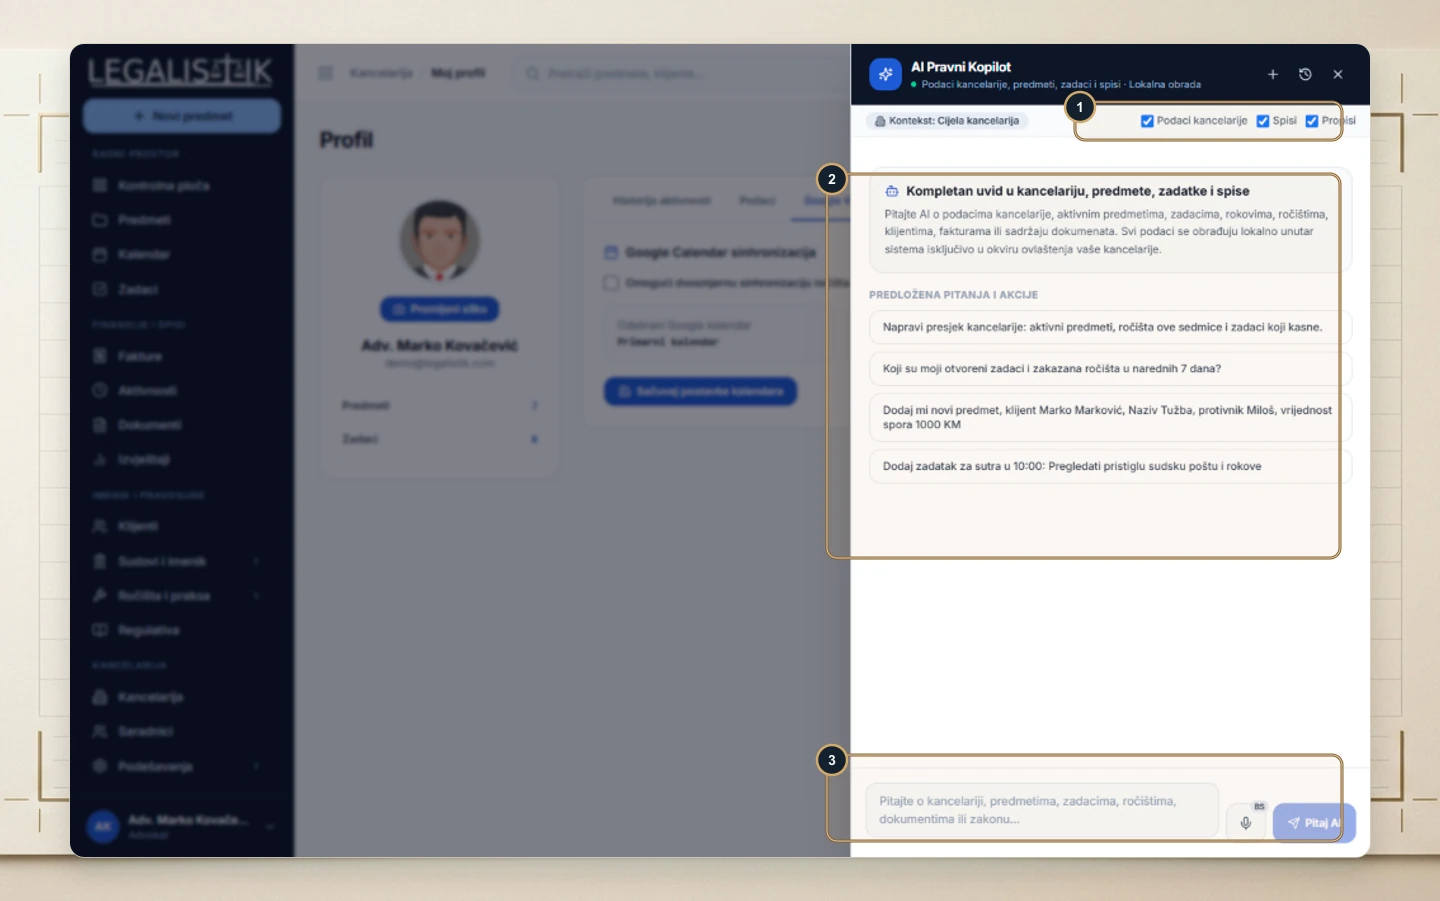
| AI privatnost i anonimizacija | Lokalna AI obrada i kartica GDPR Anonimizacija | Podaci stranaka ne napuštaju sustav prema javnim modelima |
| Sigurnosne kopije i vlasništvo | Automatski backup 2x dnevno + izvoz ZIP/Excel arhive | Zaštita od ransomwarea i 100% vlasništvo nad podacima |
Sigurnosna kontrolna lista za voditelje ureda
- Primijenite načelo najmanjih ovlasti: dodijelite suradnicima i vježbenicima pristup samo onim modulima i predmetima na kojima izravno rade.
- Isključite neaktivne račune odmah po odlasku: koristite deaktivaciju računa umjesto dijeljenja zajedničkih lozinki u uredu.
- Provjerite lokalnu AI anonimizaciju prije dijeljenja: prije slanja presuda ili ugovora na stručna savjetovanja uklonite nepotrebne osobne podatke stranaka.
- Redovito provjeravajte status portala za stranke: na zatvorenim predmetima opozovite nepotrebne vanjske pristupe jednim klikom.
- Planirajte periodični izvoz arhive: preuzmite povremenu ZIP i Excel snimku stanja radi vlastite interne politike kontinuiteta poslovanja.
Zaključak
Zaštita odvjetničke tajne u digitalnom dobu ne postiže se povratkom na papirnate registratore, nego kombinacijom EU ISO 27001 infrastrukture, snažne enkripcije, lokalne AI obrade i stroge RBAC kontrole pristupa. Kada svaki suradnik vidi točno ono što mu je dopušteno, a svaka izmjena ostavlja jasan revizijski trag, odvjetnički ured posluje sigurnije i u potpunosti u skladu s GDPR zahtjevima.