Zaštita podataka, GDPR i advokatska tajna
Čuvanje povjerljivih spisa, ugovora, medicinske dokumentacije i poslovnih tajni klijenata spada u samu srž advokatske profesije. Iako dio kancelarija i dalje smatra da je lokalni računar u uredu sigurniji od clouda, u praksi upravo lokalne mreže bez profesionalne zaštite najčešće stradaju usljed kvara diska, krađe laptopa, slučajnog brisanja ili ransomware napada koji zaključa kompletnu arhivu.
Pravo pitanje za modernu advokatsku kancelariju ili korporativnu pravnu službu nije da li koristiti cloud, već kakve tehničke, organizacione i pravne garancije pruža platforma kojoj povjeravate svoje predmete.
Četiri stuba zaštite advokatske tajne u savremenom softveru
Kvalitetan sistem za upravljanje kancelarijom mora zaštititi podatke istovremeno na nivou infrastrukture, pristupa unutar tima, komunikacije s klijentima i vlasništva nad arhivom.
1. ISO 27001 serveri u EU i 256-bitna SSL/TLS enkripcija
Na stranici Sigurnost podataka jasno je definisana arhitektura zaštite Legalistik platforme:
- 256-bitna SSL/TLS enkripcija: Sav mrežni saobraćaj između uređaja advokata i servera, kao i pohranjeni podaci, zaštićeni su enkripcijskim standardima koje koriste evropske banke.
- Data centri u Evropskoj uniji (Frankfurt, Njemačka): Svi podaci se čuvaju u fizički osiguranim i ISO 27001 sertifikovanim data centrima u Njemačkoj, u potpunoj usklađenosti sa evropskom GDPR regulativom i domaćim propisima o zaštiti ličnih podataka (ZZLP).
- Automatske dnevne rezervne kopije i 99.9% dostupnost: Redundantni svakodnevni backup na više lokacija i 24/7 nadzor štite kancelariju od gubitka spisa čak i u slučaju kvara lokalne opreme.
2. RBAC kontrola pristupa: ne vidi svako u timu sve predmete
U većim kancelarijama i advokatskim društvima nije ni potrebno ni bezbjedno da pripravnik, vanjski saradnik ili administrativni radnik ima uvid u povjerljive M&A transakcije, krivične spise visokog profila ili kompletne finansijske izvještaje partnera.
Kroz modul Saradnici i matrica ovlaštenja, administrator kancelarije koristi preciznu RBAC (Role-Based Access Control) matricu. Za svakog člana tima pojedinačno uključujete ili isključujete pristup određenim modulima (Dashboard, Tasks, Billing, Documents, Reports, Settings, Company), a osjetljive predmete možete ograničiti isključivo na dodijeljene saradnike.
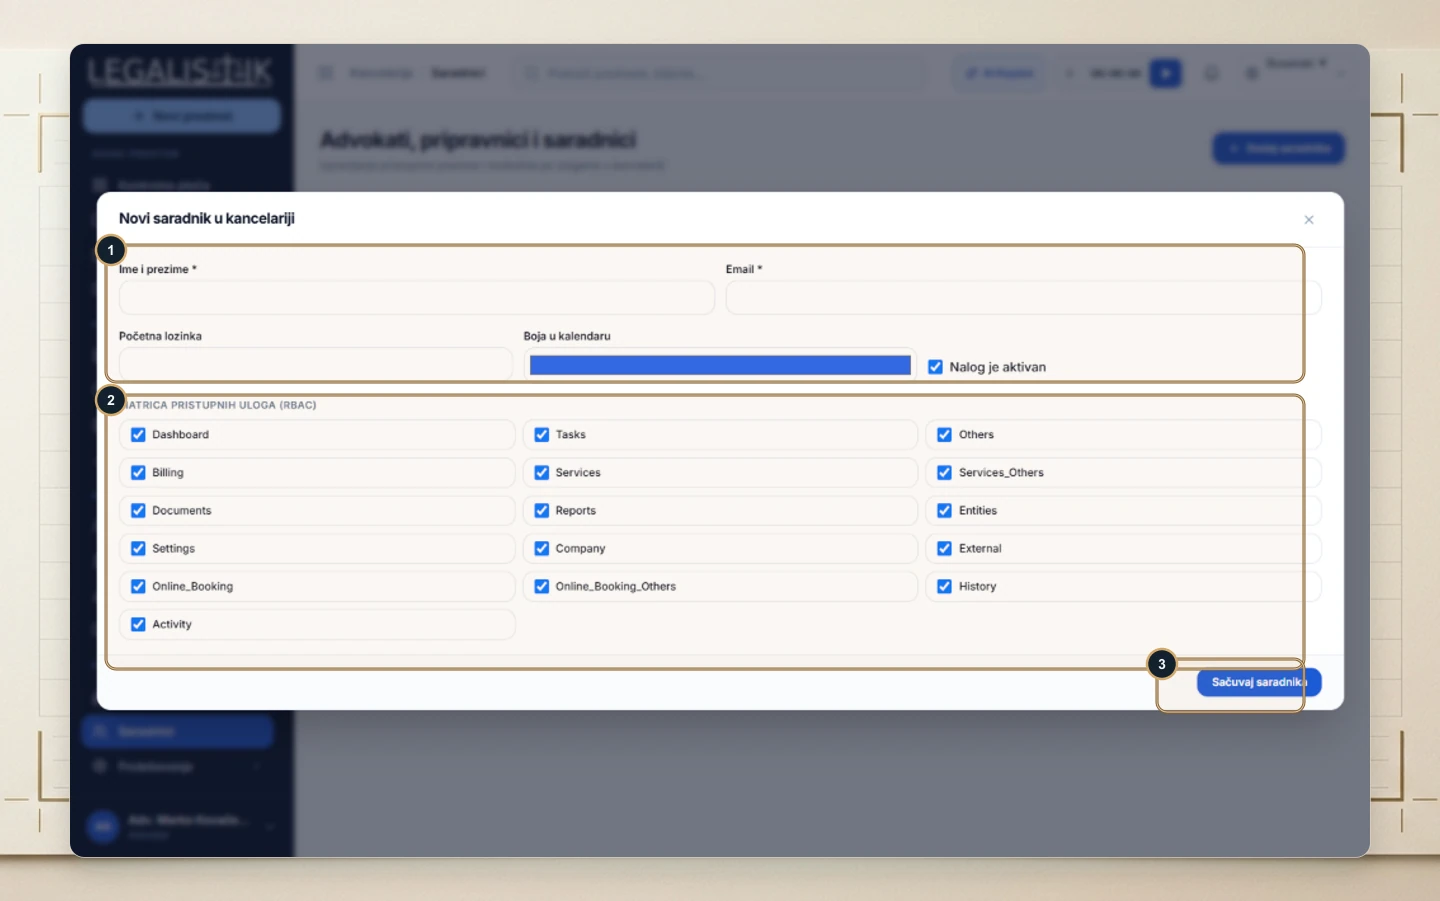
Kada neki saradnik napusti kancelariju, ne brišete istoriju njegovog rada na spisima — dovoljno je da prema uputstvu za dodavanje, izmjenu uloga i deaktivaciju saradnika isključite status Nalog je aktivan. Time se pristup ukida trenutno, dok trag svih ranije obavljenih radnji ostaje sačuvan u sistemu.
3. Audit Log i lokalna GDPR/ZZLP anonimizacija spisa
Pored preventivnih dozvola, odgovorna pravna praksa zahtijeva i sljedivost. Svaka ključna promjena statusa, zadatka ili dokumenta bilježi se u hronološkoj historiji promjena (Audit Log) unutar predmeta i na Kontrolnoj ploči.
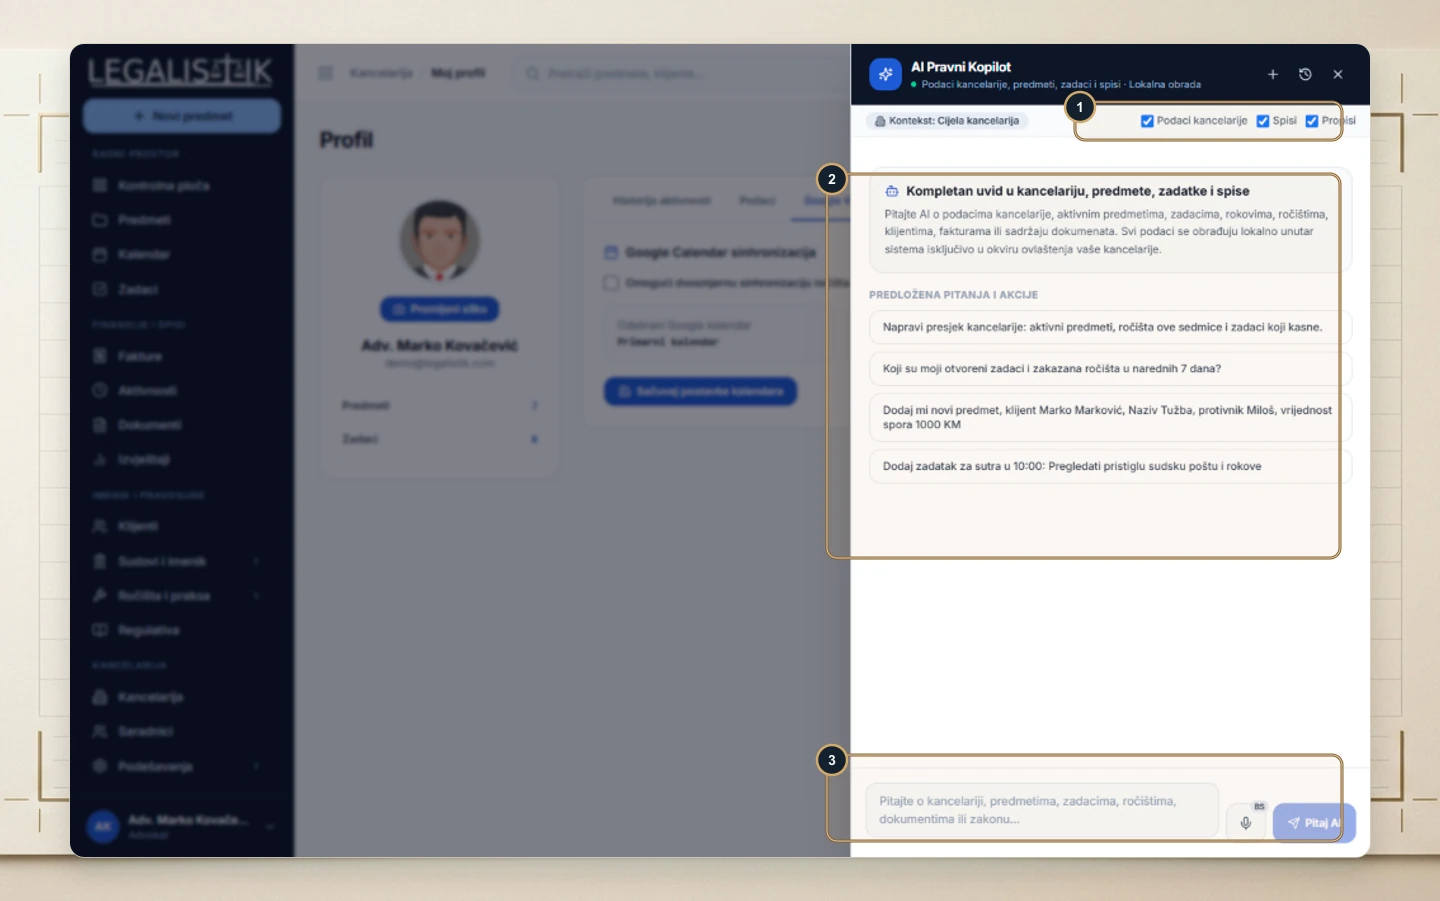
Dodatnu zaštitu donosi i ugrađena lokalna AI Analiza dokumenata, koja uključuje namjensku karticu Anonimizacija za uklanjanje ili maskiranje ličnih podataka (imena, JMBG, adrese) iz ugovora i presuda, pri čemu se kompletna obrada odvija lokalno unutar sistema bez slanja dokumenata vanjskim servisima trećih lica.
4. Sigurna razmjena s klijentima umjesto nezaštićenih priloga
Slanje kompletnih spisa u otvorenim email porukama ili putem aplikacija za dopisivanje stvara nepotreban rizik. Umjesto toga, korporativnim i stalnim klijentima možete aktivirati zaštićeni web portal prema vodiču za web pristup za klijente.
Portal radi isključivo u režimu čitanja (read-only): klijent vidi samo svoje predmete i one dokumente koje ste eksplicitno označili kao Vidljivo klijentu, dok vaši interni komentari, strategija spora i bilješke ostaju potpuno skriveni. Pristup klijentu možete opozvati jednim klikom u svakom trenutku.
Uporedni pregled sigurnosti: lokalni server vs kontrolisani cloud
| Sigurnosni kriterij | Lokalni računar / dijeljeni folder | Legalistik EU Cloud arhitektura |
|---|---|---|
| Zaštita od kvara diska i ransomwarea | Zavisi od ručnog kopiranja na eksterne diskove | Automatski svakodnevni redundantni backup na više lokacija |
| Kontrola pristupa po ulogama | Svi na mreži često vide sve foldere na serveru | Granularna RBAC matrica po modulima i dodijeljenim spisima |
| Praćenje izmjena (Audit Trail) | Ne vidi se ko je promijenio ili obrisao fajl | Trajna hronološka historija promjena u sistemu |
| Lokacija podataka i enkripcija | Neenkriptovani fajlovi u kancelariji | ISO 27001 EU data centri (Frankfurt) + 256-bitna SSL/TLS zaštita |
| Vlasništvo i izlazna strategija | Zavisnost od lokalnog IT administratora | 100% vlasništvo i preuzimanje kompletne ZIP arhive jednim klikom |
100% vlasništvo nad podacima: izvoz arhive jednim klikom
Jedna od najčešćih briga advokata pri prelasku na cloud softver jeste pitanje: Šta se dešava sa našim podacima ako ikada poželimo promijeniti sistem?
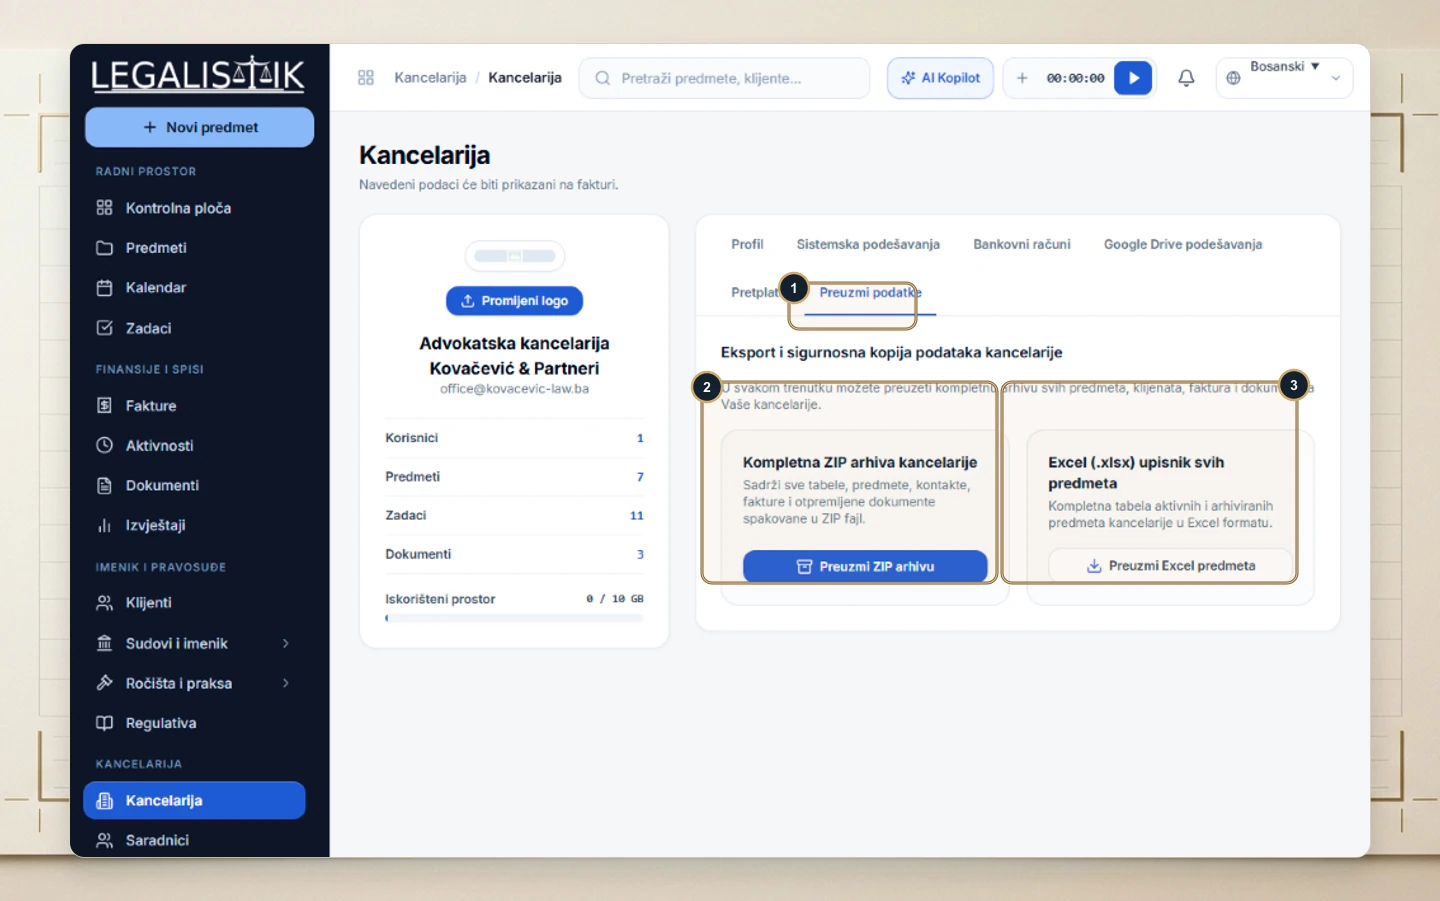
U Legalistiku svi podaci ostaju isključivo vaše vlasništvo. U sekciji Kancelarija → Preuzmi podatke administrator u svakom trenutku može jednim klikom preuzeti kompletnu ZIP arhivu svih predmeta, klijenata, faktura i otpremljenih dokumenata, kao i kompletan upisnik spisa u Excel (.xlsx) formatu.
Praktična sigurnosna kontrolna lista za partnere kancelarije
- Primijenite princip najmanjih ovlaštenja: Pripravnicima i vanjskim saradnicima uključite samo module i predmete na kojima neposredno rade.
- Koristite klijentski portal za povjerljive priloge: Zamijenite slanje osjetljivih spisa preko Viber i WhatsApp grupa kontrolisanim web pristupom.
- Redovno revidirajte aktivne naloge: Odmah deaktivirajte nalog saradnika nakon prestanka angažmana u kancelariji.
- Periodično preuzimajte lokalnu kontrolnu arhivu: Iskoristite ugrađeni ZIP izvoz kao dodatnu mjeru poslovnog kontinuiteta kancelarije.
Istražite tehničku arhitekturu detaljnije ili aktivirajte besplatni 30-dnevni probni period PRO paketa bez unosa kreditne kartice.